

快訊
- 【太說軍武】台灣之盾卡關!整合台美兩「族系」原始碼 就等他點頭
- AI概念股止跌反彈 美股收盤漲跌不一
- 傳台積電進軍3D DRAM 應輝達要求規劃製造、評估建廠
- 一個都跑不掉!載高金素梅「大帳房」張俊傑偷渡 6船長船員全羈押禁見
- 投資人逢低買進、美股開盤漲跌互見 三大指數本週料將全線收黑
- 川普巨型凱旋門計畫闖關 美聯邦法官裁定暫緩動工
- 美期中選舉後首次就業數據曝、非農新增16.5萬遠高於預期 不影響聯準會12月升息
- 韓國瑜還沒放棄!輔選江啟臣再度高呼「打通中央山脈」 推台中花蓮一日生活圈
- 遼寧夜市掃街拜票勇闖「洋流」水餃店 蔣萬安獲支持者歡呼肯定
- 曝「一開始很多人勸遠離沈伯洋」 蘇巧慧苦笑:現在伸手要飄帶
- 張俊傑砸千萬偷渡 兩黑幫大佬分工接應背後竟還藏高人
- 本週第3波!歐洲多個機場接炸彈威脅 西班牙外長直指「混合攻擊」
- 幽默嘆「騎YouBike去高鐵站比坐公車快」 黃世杰拋政見:幽靈公車一定要再見
- 「戒慎恐懼之夜」脫口秀大諷蔣萬安 沈伯洋:若當選,局處首長問題都我回答
- 林國漳拜會宋楚瑜!秀30年前青澀合照 強調建設不分黨派
- 嚴管晶片繞道東南亞走私 輝達推新系統追蹤晶片位置
- 老農津貼從政院版1萬「加碼」變1.5萬 農業部曝代價:每年多花320億
- 中國干擾! 台灣主動關閉駐巴紐代表處 外交部:全面調整雙邊關係
- 只要搬一次家!沈伯洋提「無限都更」 6大循環步驟曝光
- 一個月前才喊上5萬點! 謝金河直言「台股掃到颱風尾」 自爆總統也傳Line問怎會這樣
【永豐銀事件】駭客直攻交易系統 民眾無能為力?專家建議錢包「分艙」、不明款項別自行退款
2026-11-07 07:50 / 作者 邱怡瑄

永豐銀行的新網銀交易系統3日驚傳駭客入侵。示意圖,取自unsplash
永豐銀行的新網銀交易系統3日驚傳駭客入侵,受害用戶陸續在threads分享「被轉帳」歷程,有人根本沒有開啟網銀App、有人甚至交易紀錄顯示「臉部掃描確認」。當駭客直攻系統後端、而非用戶操作出問題,一般人該如何自保?專家建議,可更超前部署,把自己的資產「分艙」管理,並提醒帳戶出現不明款項時,應通報165通報留下記錄、切勿自行退款,以免被誤認為洗錢共犯。永豐銀董總4日召開記者會證實,本次事件共影響418人、合計4,176萬元,內部經查為外部駭客利用新網銀交易系統的供應商安全設定,造成客戶帳戶款項遭不明轉出。永豐銀已於3日下午2點51分將所有不當匯款歸還給客戶,該交易系統目前台灣尚無其他金融業導入。
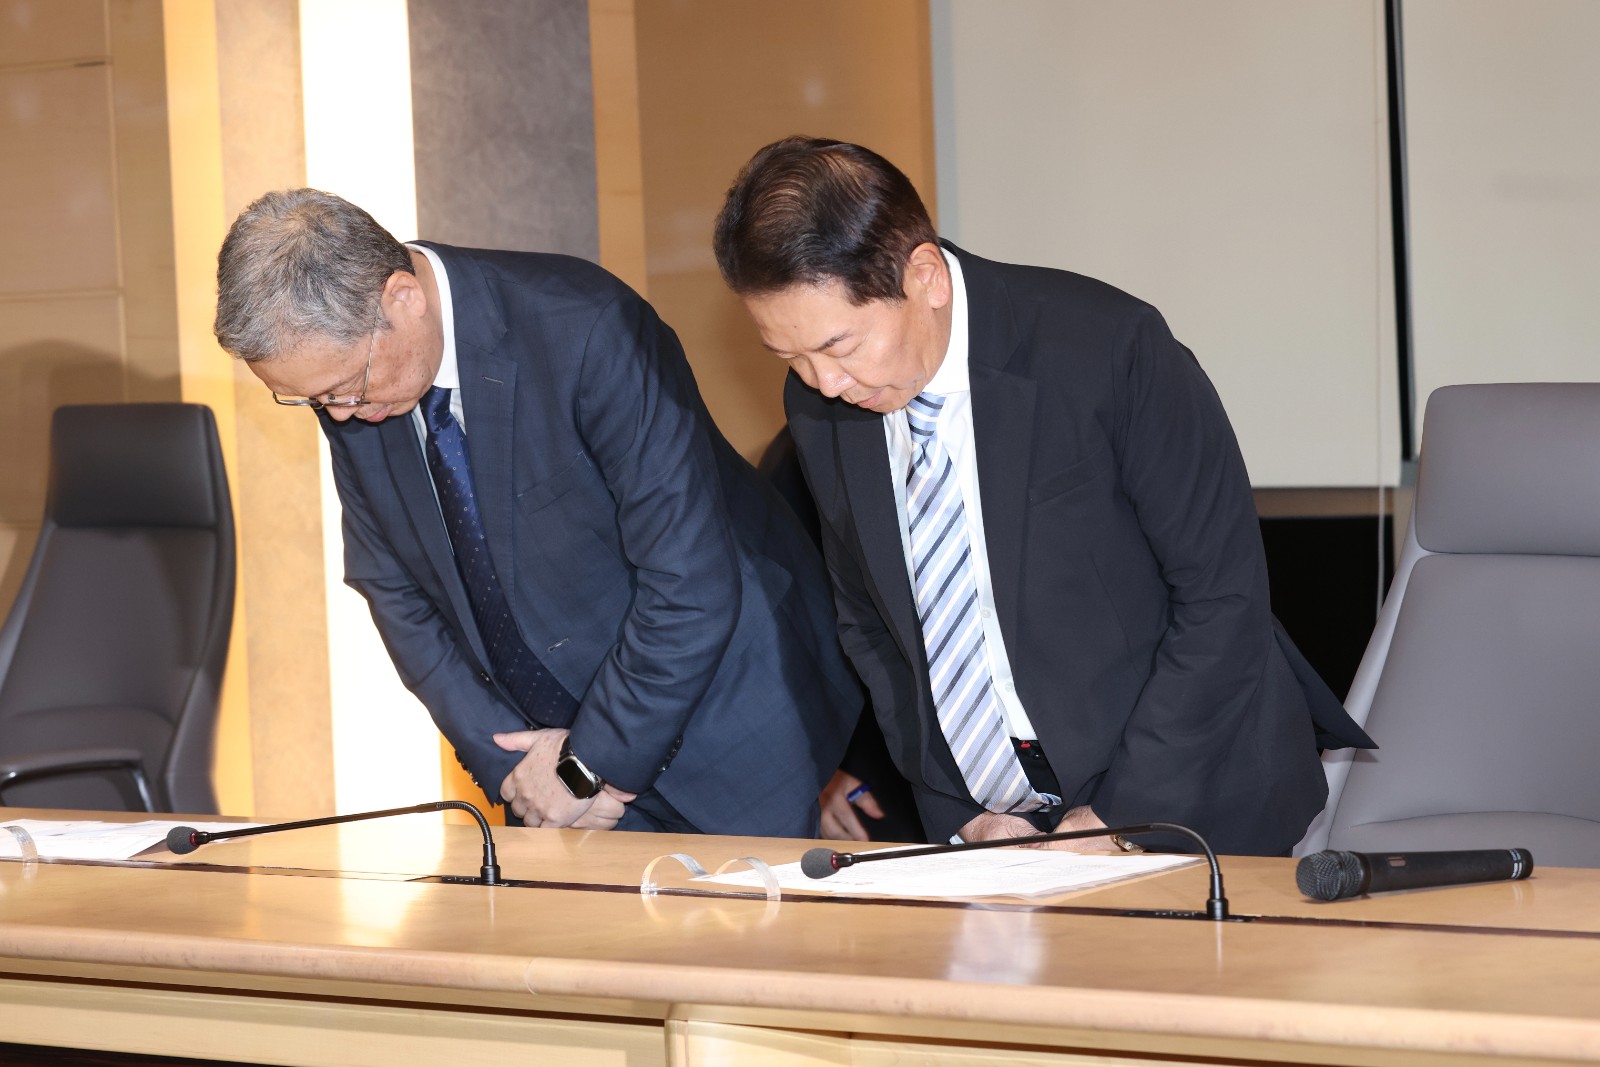
永豐銀行董事長曹為實(右)、總經理莊銘福(左)說明轉錯帳事件,並鞠躬道歉。廖瑞祥攝
款項雖退回,民眾的不安已經造成。《太報》5日詢問金管會,除了被動等待銀行通知,可提供民眾哪些自保建議。金管會官員表示,案件由檢調處理中,不便對外說明。記者進一步追問,是否意味著駭客入侵系統,民眾就束手無策?官員回應,仍要視侵入手法而定,根據永豐銀新聞稿,該案是駭客入侵交易系統所致,這就不是民眾進到假網頁、人臉特徵被破解等外部登入狀況。官員也表示,金管會12日收到永豐銀報告後,會再依程序進一步了解。
前刑事警察局預防科科長、銘傳大學犯罪防治系助理教授林書立接受《太報》採訪時,則建議民眾可比照潛水艇的「分艙」設計,來管理錢包:
● 第一艙:綁定手機、行動支付的小額帳戶,只放短期花用的錢。
● 第二艙:使用網路銀行的中層帳戶,處理一般繳費與轉帳。
● 第三艙:設定約定轉帳的帳戶,專供商業往來或家人間資金移轉。
● 第四艙:不開通網路功能、須臨櫃或實體提領的帳戶,存放積蓄與大額資金。若有可疑人士前來提領,銀行人員也能協助過濾。
林書立比喻,潛水艇任一艙區進水,只要立即關閉艙門,就不致危及全艇;同樣地,任何一個「金融水艙」出了問題,民眾都能立即封鎖該帳戶、啟動安全管控,把損失限縮在最小範圍。
據了解,永豐銀事件中,4千多萬款項都被轉入一名七旬老翁的帳戶,老翁是去領錢發現無法提款,才得知帳戶涉案。林書立提醒,當民眾發現帳戶匯入不明款項,絕對不可立即退款,應先打165說明狀況,165通話會自動錄音,可留下處理記錄,避免這筆錢是另一個被害人轉到你帳戶,日後反被誤認為洗錢共犯。
若需向銀行說明,林書立也建議要用email寄送截圖與文字留存,而非只打電話溝通。
另外,民眾發現款項遭匯出,第一時間可能會驚慌想改密碼。林書立表示,此次永豐銀事件駭客入侵不是突破個資取得密碼或生物辨識OTP,而是繞到後端攻擊,民眾不用急著改密碼,目前可做的是等銀行釐清與委外單位的責任。他也提醒,有些駭客手法是在用戶手機植入分享軟體,改密碼過程反倒被對方看得一清二楚,需特別留心。
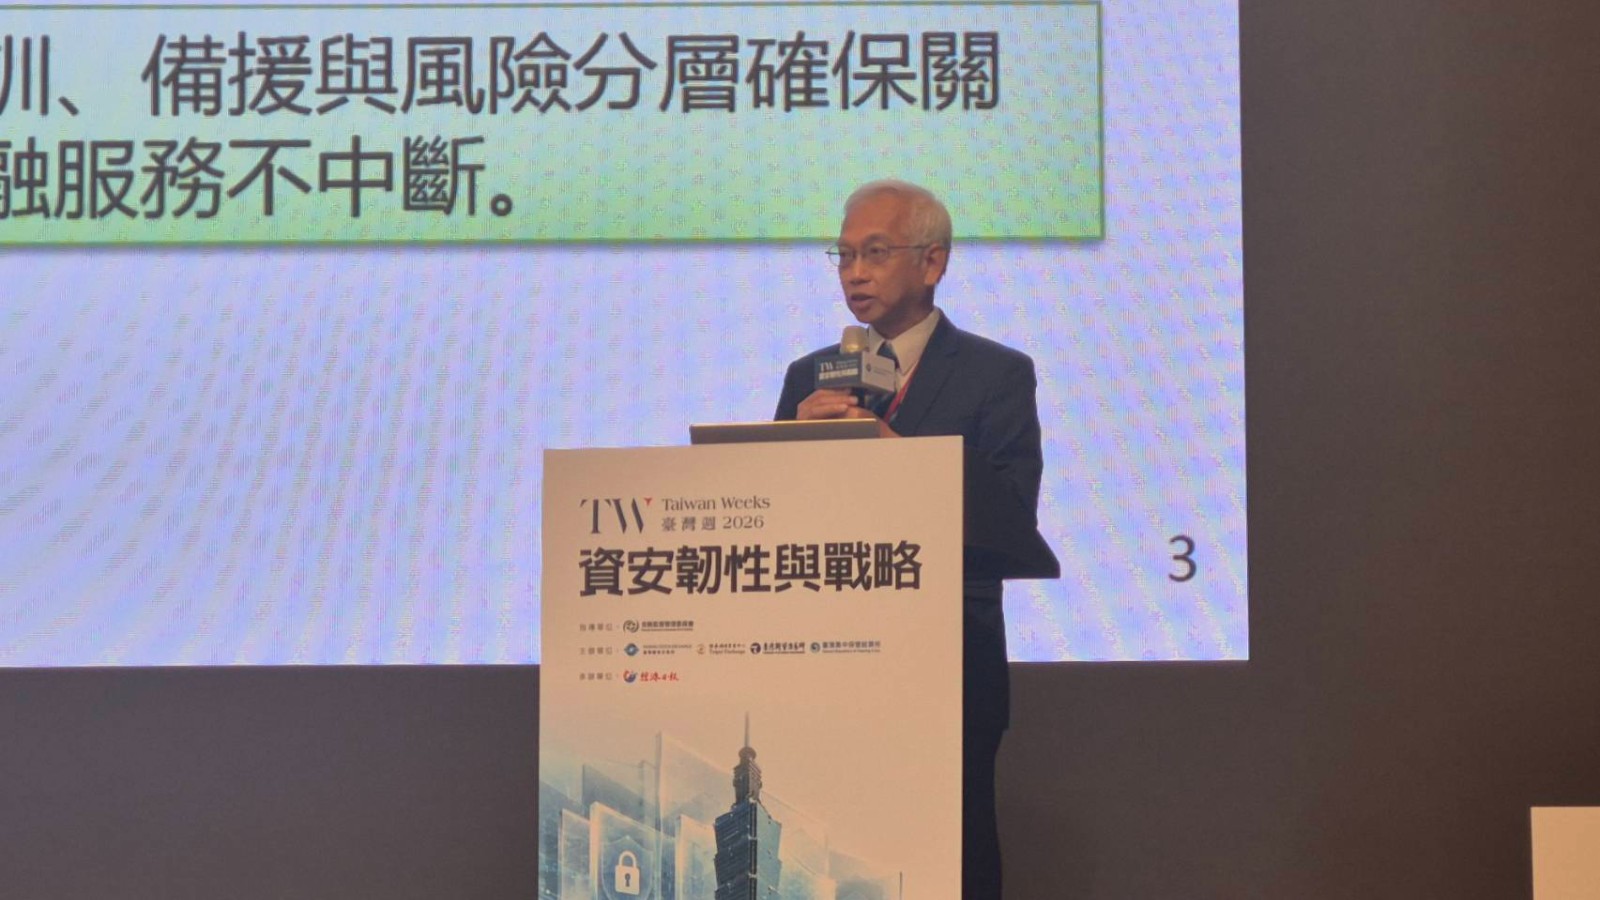
2026臺灣週4日舉辦資安韌性與戰略座談會,金管會資訊服務處處長林裕泰以「金融資安韌性發展藍圖」為題進行主題演講。邱怡瑄攝
林書立表示,越來越多企業將行銷平台、系統與App委外經營,但要認清「委外可以分工,卻不能卸責」,消費者面對的是品牌,不是幕後的系統商,供應鏈資安稽核、上線前滲透測試與持續弱點管理,都應列為企業經營核心。
供應鏈資安方面,金管會資訊服務處處長林裕泰4日在資安論壇表示,金管會正規畫讓供應商加入原先只開放給金融業者的資安聯防平台F-ISAC。資訊服務處副處長王明德5日接受《太報》採訪進一步說明,F-ISAC規劃分級,例如將金融機構列為「正式會員」,供應鏈業者則為「準會員」等概念,資安情資分享範圍也會依此分級。
王明德表示,目前規劃供應鏈加入條件為「金融機構推薦」,但由於涉及家數眾多,尚待金融機構推薦後,才能進一步了解要納入哪些層級或類型,目前尚無明確公告期程。他也澄清,這類「強化供應鏈資安」規劃,是依循金管會《金融資安韌性發展藍圖》既定運作方向,並非受近期資安事件驅使。
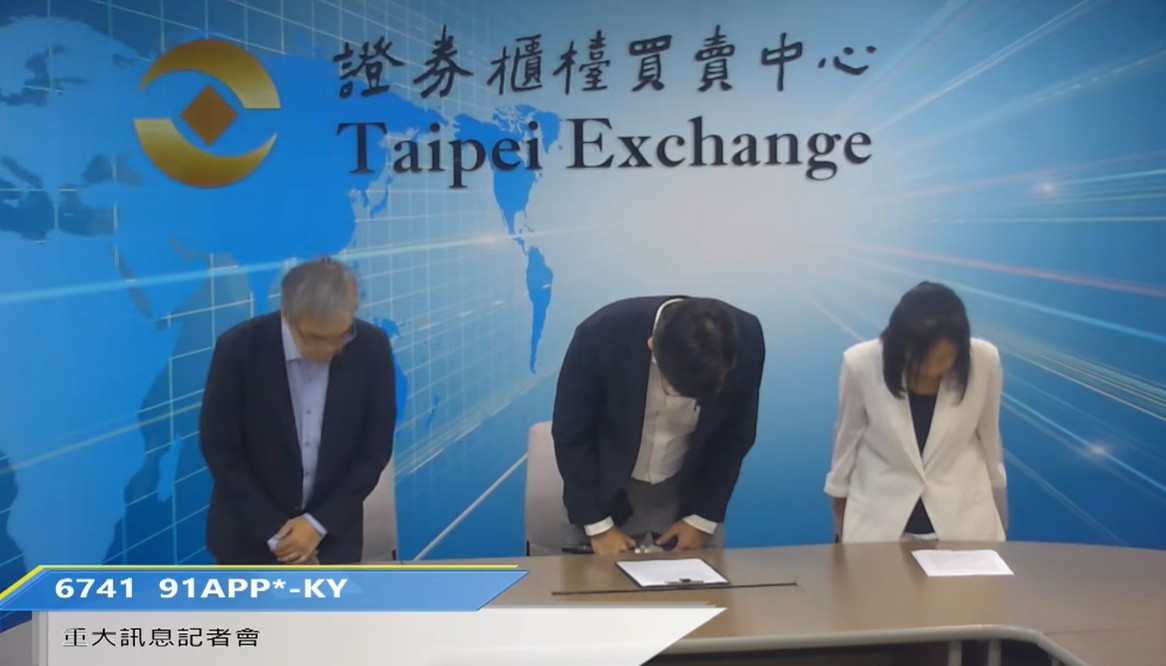
91APP董事長何英圻率領總經理楊明芳、策略長高儷玲出面,向消費者、品牌客戶及投資人鞠躬致歉。翻攝自櫃買中心
近期國內重大資安事件頻傳除了永豐銀事件,電商雲端服務商91APP的訂單資料庫也遭駭,初估涉及1,329個品牌、近480萬名消費者。林書立表示,兩起事件性質不同,卻顯示駭客無時無刻都在測試系統漏洞。
林書立指出,永豐銀發現異常後,通報主管機關、警政單位與收款銀行,款項全數圈存並於當日返還客戶,同時透過F-ISAC向同業分享情資,掌握資安事件處理的「黃金時間」,但相較金融業已有F-ISAC長期運作,零售與電商業者在情資分享上明顯起步較晚。
林書立指出,91APP從首次接獲詐騙客訴到確認攻擊破口,歷時約10天,若產業間早有情資交換平台,或許能更早拼湊出全貌。他表示,政府目前正規畫推動零售業R-ISAC,他對此表示肯定,認為有助於加速情資流通。
林書立強調,AI時代犯罪者不必很厲害,就能藉AI「偷」別人的入侵手法,進一步「以子之矛,攻子之盾」,防治數位犯罪絕非單一企業或政府資訊部門的責任,需要企業提升防護、政府加強監控、產業彼此分享,才能築起防阻金融犯罪的防護牆。
最新more>
- 【幕後】洋流威力難敵!民眾黨空戰失靈內部超焦慮 選前祭2招衝選票
- 【永豐銀事件】駭客直攻交易系統 民眾無能為力?專家建議錢包「分艙」、不明款項別自行退款
- 【太說軍武】台灣之盾卡關!整合台美兩「族系」原始碼 就等他點頭
- 【水象星座運勢】11/7 巨蟹座持續增長、天蠍座建立信用、雙魚座財源廣進
- 【火象星座運勢】11/7 牡羊座實現目標、獅子座用心溝通、射手座成本控制
- 【土象星座運勢】11/7 金牛座桃花旺、處女座展現實力、魔羯座獲得金援
- 【風象星座運勢】11/7 天秤座盡心盡力、水瓶座貴人指點、雙子座控制感情
- AI概念股止跌反彈 美股收盤漲跌不一
- 傳台積電進軍3D DRAM 應輝達要求規劃製造、評估建廠
- 股民快看!焦慮盯盤停不下來怎麼辦? 醫教2招「強制關機」
熱門more>
- 「春風衛生紙」正隆紙廠大火 紙堆狂燒、濃煙衝天際
- 台股崩到3萬7!郭哲榮房貸也押了「再砸5千萬買0050」:有現金就該全壓
- 宋仲基3歲混血兒暴風抽高!身高快到爸爸腰際 一家四口出遊被捕獲
- 蔣萬安跟洋流拼場!掃街喝杏仁茶變臉被抓包 高嘉瑜爆攤商反應「好尷尬」
- 共諜張俊傑53天完美逃亡 狡猾跳船偷渡掀第五縱隊疑雲
- BTS高雄開唱撞選前黃金周 陳其邁「選舉最大變數」來了:不曉得對賴瑞隆是好是壞
- 台股崩跌急救市 路透:財政部致電公股銀行進場護盤 要求「有空間就買」
- 蘇飛雅談星》台北市長激戰!塔羅三張牌看誰贏面大 「反轉」跡象落在他身上
- 沈伯洋是推理小說迷!《聯合文學》訪談藏驚喜 蔣萬安婉拒邀請意外曝光
- 認愛T.O.P遭酸民無情攻擊!Nana怒反擊:我到底做錯了什麼?